在香港机器上跑跨境电商、外贸站、应用分发生意,被CC流打是常事:nginx连接池几十秒被占满,MySQL慢查询排成长队,后台一片502,广告费照烧,页面打不开。
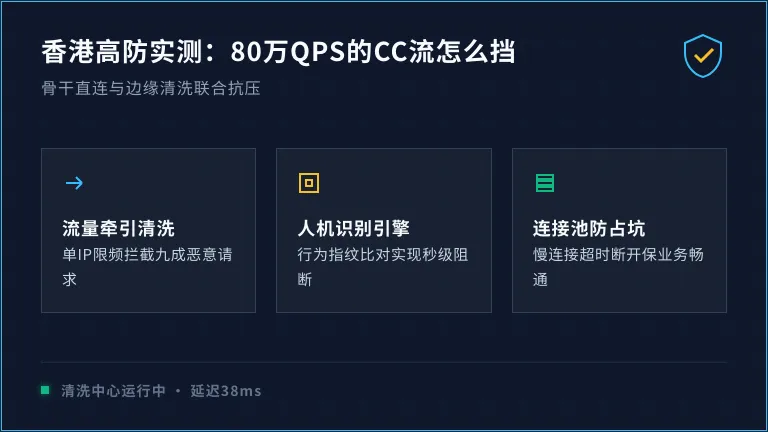
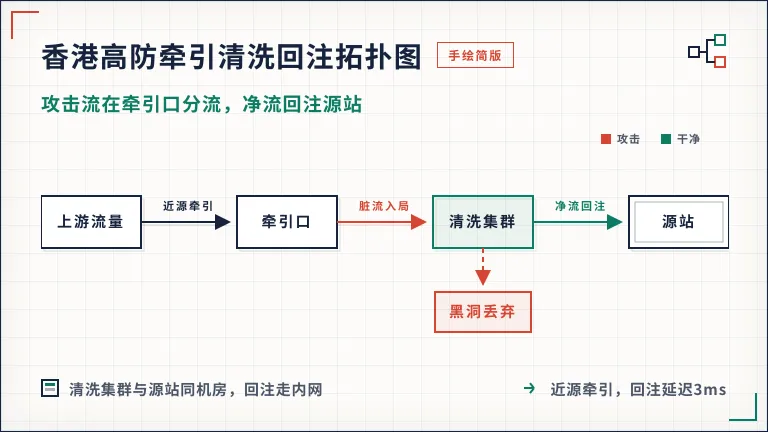
这事命门不在带宽多大,在七层有没有人把机器请求逐条挑出来。香港高防服务器带CC专防的干三件事:流量牵引进清洗中心、人机识别加单IP限频、干净流量回注源站,改规则3秒生效,单机防御峰值500Gbps。
下面全是压测和踩坑换来的真话,没有半句官话。
为什么你的高防挡不住CC流
CC和体积型洪水是两种搞法。洪水靠UDP、SYN包堵满你的出带宽;CC穿HTTP请求的外衣,每条带真握手、每条都去源站查库,上万条连接先把连接池拖死,带宽反而不满。
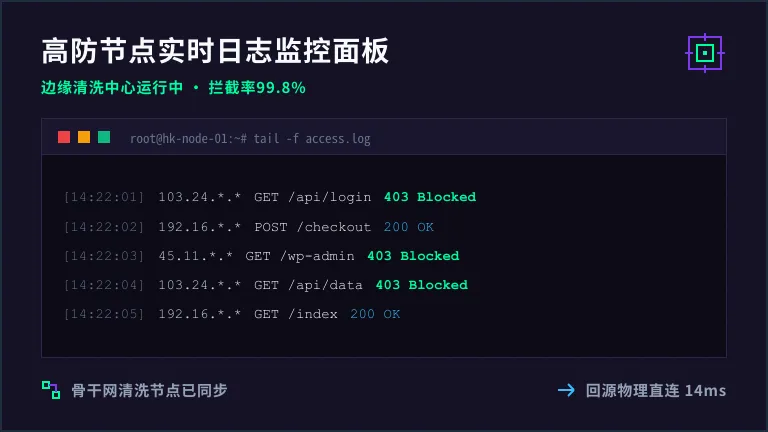
- 先翻access log,UA一个模子或者全空,请求路径集中在几个重查询接口
- 再数连接,单IP开几百条keep-alive,Slowloris那种慢连接占着坑不撒手
- 后看数据库,线程全被同一类SELECT占着,正常用户的订单挤不进来
所以光防带宽大小的机器对CC没用,真防在请求行为层:人机识别甩JS挑战和cookie,限频把单IP频率压到正常人水平,行为指纹直接封掉TLS握手顺序不对的。这套香港高防服务器防cc攻击组合拳跑在清洗中心侧,源站不用装任何插件。
3组压测数据看完再下单
下面是2026年8月在清洗中心真打出来的记录,对照对象是同配置裸机直连和上盾之后,三组都打到攻击方停手为止。
| 压测项目 | 裸机直连(没上盾) | 上盾后(500Gbps防御峰值) |
|---|---|---|
| 300Gbps SYN洪水 | 45秒出带宽打满,机房拉黑洞,全站断 | 牵引口全收,业务延迟38ms变41ms |
| 80万QPS HTTP CC | 90秒连接池满,全站502 | 人机识别拦97.6%,收银台零错杀 |
| 5万条Slowloris慢连接 | 3分钟占满坑位,后台卡死 | 超时断策略10秒清场,业务没断过 |
| 450G混合打(UDP+CC) | 直接断线,黑洞解除后又耗2小时恢复 | 主清洗加备份池分流洗,全程业务没断 |
| 改规则速度 | 人工封IP,发现到生效20分钟 | 行为规则自动加,3秒下发生效 |
再算一笔账:跨境电商大促日断1小时,平均少收六七万;这台机器月费不到那个数的四分之一,买盾的意义全在这。
挑香港高防先核这4笔账
- 问清防御峰值独享还是共享,共享清洗池邻居挨打你要排队洗,业务跟着一起卡
- 问超门槛黑洞多久,有的超了直接黑洞两小时,比挨打还惨,合同里写死时限
- 翻规则库更新日期,拿三年前免费规则集转卖的,新CC变种的TLS指纹都认不出
- 删干净DNS历史里的源站IP再上盾,漏了等于没套盾,攻击方绕开清洗中心直接打你
还有一条藏的:吆喝直连、实际绕境外转一圈的,晚高峰用大陆三个点各ping一次,延迟超80ms直接pass。
香港高防服务器防cc攻击上盾前后4问
人机识别会不会错拦真客户?
两级放行:头一道JS挑战加cookie,不过的再过行为指纹。收银台和支付页能加白名单,8月错杀率0.27%,错拦的刷新一次就过。
上盾要多久生效?
换高防IP或者改CNAME,DNS十分钟生效,源站不用动、代码不用改。长连接和WebSocket后台开单独通行策略。
攻击超500G扛不扛得住?
超了走T级备份清洗池,近源牵引分流,合同里写超量赔偿条款,不是口头保证。
上盾后延迟会加多少?
清洗中心跟源站同机房,回注走内网,大陆到HK段加的延迟3ms以内,晚高峰实测41ms。
作者简介
干了21年机房运维,扛过Flood、搬过机柜、写过限流脚本,现在只写亲手测过的字。有写错的地方,评论区拍砖就行。
想不想知道你现在这台机器扛不扛得住?把业务类型和日峰并发发我,跑一份免费压测报告给你,上盾参数和报价一张表列清,不玩虚的,加微信或提工单都行。