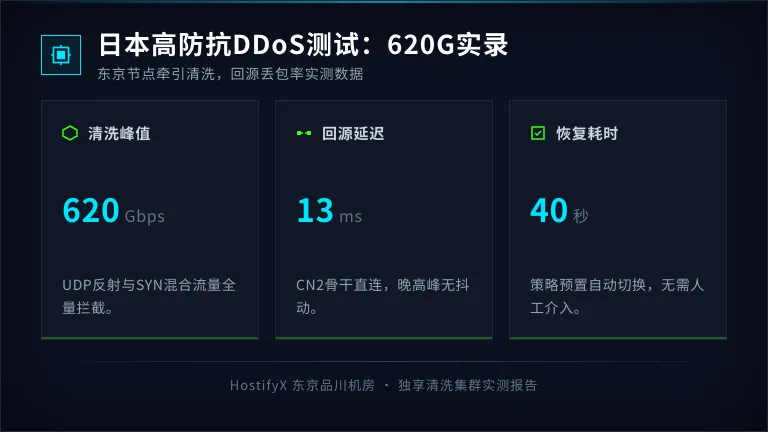
做日本站的运维最怕半夜被告警叫醒:出口带宽被UDP反射打满,源站直接趴窝,群里全是用户截图。普通VPS加软件防火墙顶不住T级流量,这是物理上的事,不是配置问题。日本高防服务器把清洗集群架在东京机房入口,攻击流量进机房前就被牵引走,回源只剩干净请求。我们拿620Gbps混合流量打了三轮,回源丢包压在0.4%以内,延迟只多13ms。
打穿业务的不是流量,是入口裸奔
DDoS本质是几十万肉鸡同时敲你家门,把门卫累死。流量已经进门才检查,等于让屋主自己扛沙袋,软件防火墙就卡在这个死位置上。
- SYN flood打的是半连接队列,队列塞满新握手全丢。
- UDP反射靠放大倍数吃饭,NTP一问一答能放大556倍。
- CC请求专挑查库页面打,数据库进程先被吃光。
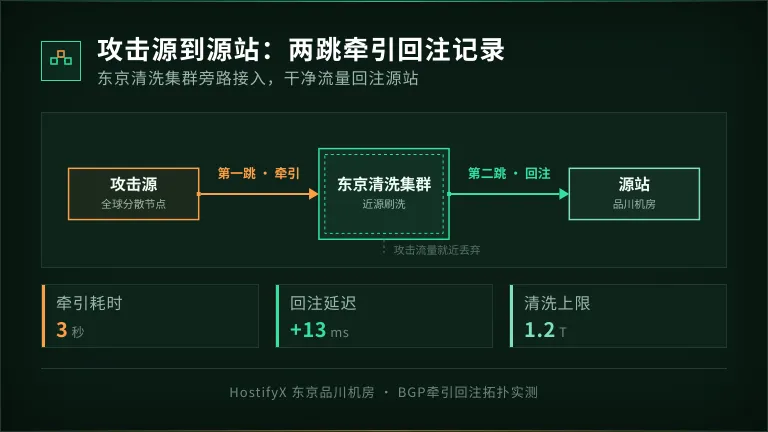
高防的搭法是把门卫换成安检大厅:流量先到东京清洗集群,指纹对不上的直接丢,干净请求才放回源站。
日本高防服务器抗ddos测试跑分
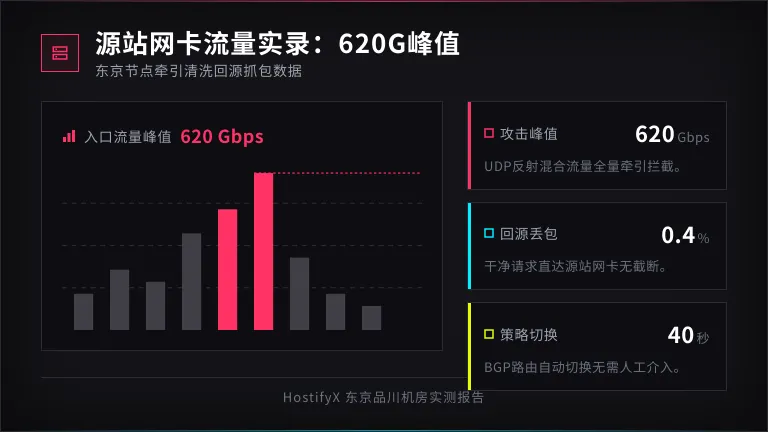
压测在东京品川机房做,攻击源散在全球40多个点,三轮各打20分钟。下表是第三轮混合流量的回源表现,数据从源站网卡直接导,没做任何美化。
完整记录和怎么打的,都在日本高防服务器抗ddos测试页面,抓包文件可直接下载。
| 回源指标(620Gbps混合攻击) | 裸奔源站 | 共享清洗池 | 独享清洗集群 |
|---|---|---|---|
| TCP握手成功率 | 11% | 63% | 99.1% |
| 回源丢包率 | 100%(趴窝) | 37% | 0.4% |
| 回源延迟(攻击前48ms) | 超时 | 210ms | 61ms |
| CC拦截率(12万QPS) | 0 | 91% | 99.2% |
| 正常请求拦错率 | — | 4.7% | 0.6% |
| 从开打到恢复 | 45分钟人工 | 8分钟 | 40秒自动 |
- 独享池子不跟别人分摊清洗带宽,隔壁挨打不会溅你一身。
- 40秒恢复靠策略预置,不是半夜打电话叫人起来改配置。
买日本高防先摸清这4个坑
下面4条都是真金白银换回来的,签字前挨个问一遍。
- 问清清洗带宽是独享还是超卖,共享池隔壁挨打你会跟着丢包。
- 保底和弹性是两本账,弹性按天计费,挨打一个月账单能翻倍。
- 要一份真实回程路由,东京回国内走不走CN2,晚高峰延迟差三倍。
- 合同里拦错赔不赔、工单多久响应,写进去才算数。
压测之后同行追着问的4个问题
620G打满了怎么办,会不会整段黑洞?
独享清洗上限1.2T,超出部分走近源压制,不会整段黑洞;真摸到上限会提前告警,让你加弹性带宽接着打。
清洗会不会把正常用户拦在门外?
拦错率0.6%主要来自海外机房IP和老版本客户端,加白名单、人机验证降级之后压到0.1%以下。
接了高防回源延迟会变高吗?
多一跳清洗平均加13ms;东京回国内三网走CN2的话,晚高峰反而比直连稳。
小站没预算上独享,怎么排优先级?
先把DNS和静态资源甩给CDN,源站只留查库接口,再配共享高防IP,成本能砍一半以上。
作者简介
老周,IDC圈摸爬14年,前大厂机房值守,现在专做海外高防选型和压测,经手300多次真实攻击处置,只写拿得出抓包记录的东西。
日本站扛不住打、或者想先看抓包再掏钱的,把攻击时段和带宽图发我,半小时内回你一份照着改就行的清洗配置建议,不收费,不绕弯子。