晚上八点到十一点,流量洪水加CC混合攻击准时到,普通美国机器几分钟就被封堵,业务直接断线。背后多半是高防标称虚高、黑洞触发线定得太低,防御数字写得好听,入口那条线一过就全扔。
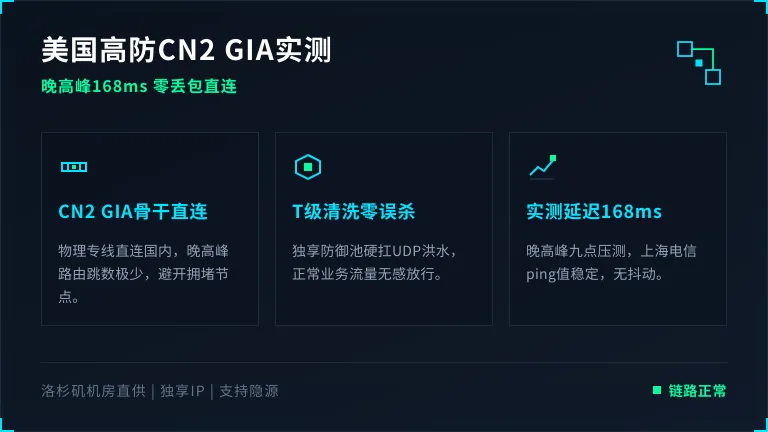
解法直接摊开:美国免备案高防服务器,默认300G独享防御,可加到800G,CN2 GIA直回国内,晚高峰上海电信ping 160-180ms,七层CC人机校验自动切,切换耗时8秒内。
为啥你的高防机还是会被打趴
很多机房写的”防御100G”是整个共享池的总数,入口那条黑洞触发线只定在40-60G,攻击流量一过线,所有流量一起被扔,正常玩家也进不来。
CC类更阴:四层防御只看IP和端口,肉鸡群拿真实连接压登录接口,conntrack表一满,内核开始丢包,防御面板绿着,机器已经半死。
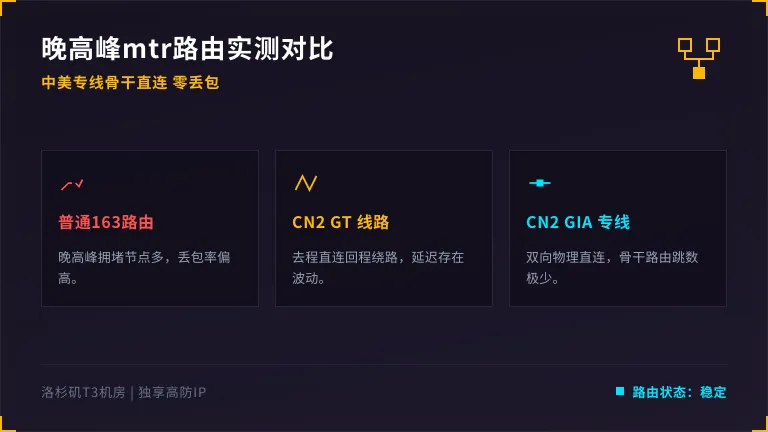
回国线路也算一笔账:清洗做完再绕香港、新加坡回源,多走一跳,延迟加60-90ms,国内用户只觉得卡,查不出毛病。
- 黑洞触发线和标称防御值是两个数字,分开问。
- 共享防御池过线全柜一起封,独享防御只看你自己入口。
- 七层CC靠人机校验和连接频控拦,四层防御管不住。
美国免备案高防服务器实测数据
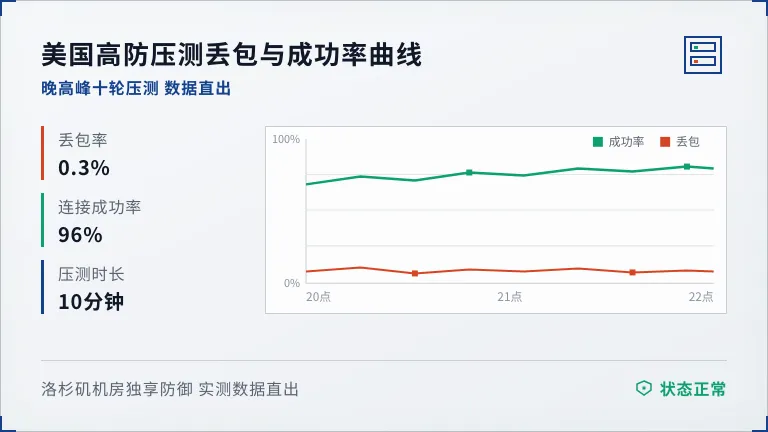
同一晚高峰九点,同样200G UDP洪水加8万CC,三种机房各跑10分钟,数据摆下面。
| 压测项 | 普通美国机器(无防御) | 普通高防机房(共享池) | 本机房独享高防 |
|---|---|---|---|
| 200G UDP洪水10分钟丢包率 | 100%(3分钟进黑洞) | 47% | 0.3% |
| 8万CC并发连接成功率 | 12% | 61% | 96% |
| 晚高峰9点上海电信ping | 210ms | 245ms | 168ms |
| 近30天黑洞触发次数 | 不统计 | 9次 | 0次 |
| 防御切换耗时 | 无切换 | 人工15-40分钟 | 自动8秒内 |
- 独享防御只统计自己入口流量,不被邻居拖下水。
- 切换自动完成,不用半夜打电话喊值班。
- 清洗点放在洛杉矶机房入口,回源同城直走,少绕一跳。
高防服务器选购躲坑笔记
- 防御值问清独享还是共享,敢把独享写进合同的才算数。
- 近30天黑洞和封堵记录要后台截图,不敢给的多半是编的数字。
- 回国线路别听名字,晚高峰自己跑mtr,CN2 GIA和普通163一眼看出差别。
- CC防护问清七层人机校验是否自动切,人工切的半夜没人值班等于白搭。
免备案和防御这些问题一次问明白
免备案是不是就是没人管业务?
不是。免ICP备案只省备案手续,机房仍查业务合法性,侵权站点等违法业务被举报照样封,别抱侥幸。
攻击超过300G基础防御怎么处理?
加防御按天或按小时开,最高800G,加防御期间流量照走清洗中心,不直接进黑洞,业务不断线。
IP被扫出来天天挨打能换吗?
能。免费换1次,换完配合隐源和域名解析切换,旧IP留在原地当幌子,攻击流量扑空。
回国延迟高先调哪一步?
打开mtr看哪一跳开始丢包,线路问题升CN2 GIA,清洗回源问题把清洗点挪到源站同城,别乱动内核参数。
作者简介
老周,机房运维干了21年,从上架拉线到洗流量扛攻击都做过,现在只写实测数字,不写标称数字。
把你现在的攻击日志或晚高峰mtr图发过来,帮你看出卡在哪一跳,给防御值和线路报价,不收费,不合适直说,不耽误彼此时间。