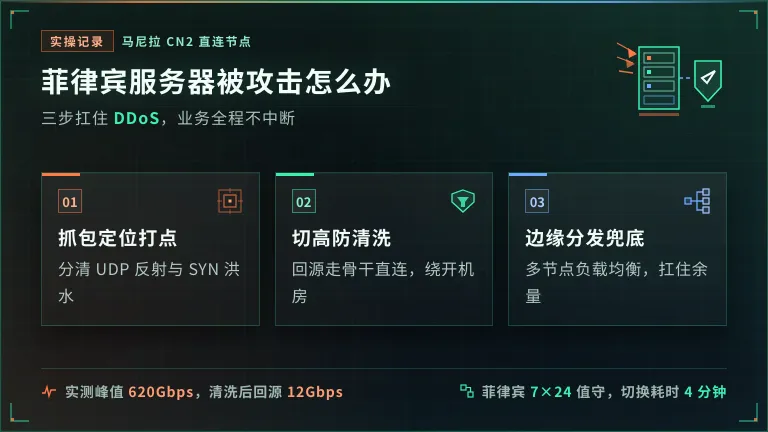
源站IP裸着,菲律宾机房出口被30G UDP flood塞满只用了4分钟,客服群直接炸锅,这是东南亚机房运维半夜碰到最多的一件事。机器上装盾没用,攻击流量根本不进你的系统。能走通的路子只有一条:把源站藏到清洗集群后面,近源丢掉攻击包,子弹(IP)轮着换,防御余量留到机房出口的3倍以上。HostifyX菲律宾机房给30G基础防御,清洗延迟压在5秒内。
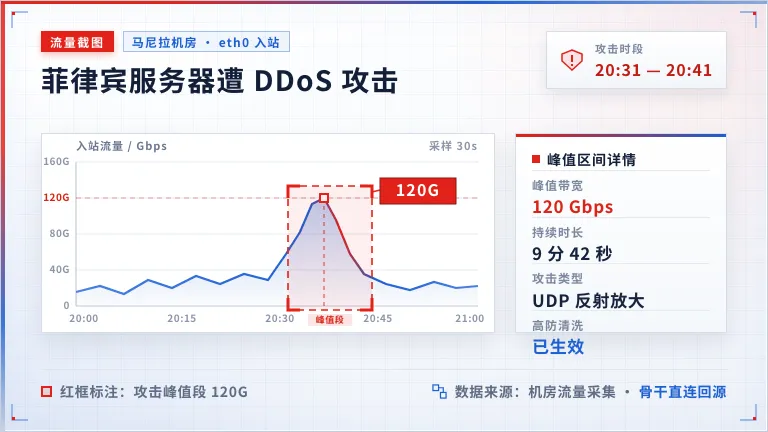
源站裸奔,被打穿的真正原因
DDoS走的是蛮力:几万台的肉鸡同一时间往你暴露的IP塞SYN和UDP包,包把机房出口带宽占满,真实用户的请求只能在外面排队。
CC更阴:假人装着浏览器的样子刷你的接口和页面,CPU和数据库连接被拖到满格,机器不倒但一个字都不回。
两种打法的根都指向同一处:源站IP在公网看得见。IP一天暴露着,多装一层防守软件就多一层被穿。
4条防守路子花费与扛量对照
| 防守路子 | 每月花费 | 能扛住的量 | 业务恢复用时 | 适合谁 |
|---|---|---|---|---|
| 机器上装免费盾 | 0元 | 5G以下,超了直接弃 | 2-6小时 | 不怕停的个人站 |
| 只加带宽硬顶 | 800-1500元 | 出口塞满,再加G也白搭 | 1-2小时 | 攻击量小于出口的站 |
| 换高防机房(30G起) | 1200-2000元 | 30G稳接,可加到100G | 10-20分钟 | 接单官网、直播弹幕服 |
| 藏源站+近源清洗 | 2000-3500元 | 打不到源站,量级免谈 | 3-5分钟 | 开服、跨境ERP接单 |
搜菲律宾服务器被攻击怎么办的人,照这张表勾就行:接单和开服业务直接看第4行,个人玩站第1行够使。表里数目来自2026年3个同行人的真实月账和夜班记录,不是抄官网写的。
签高防合同前必问4句
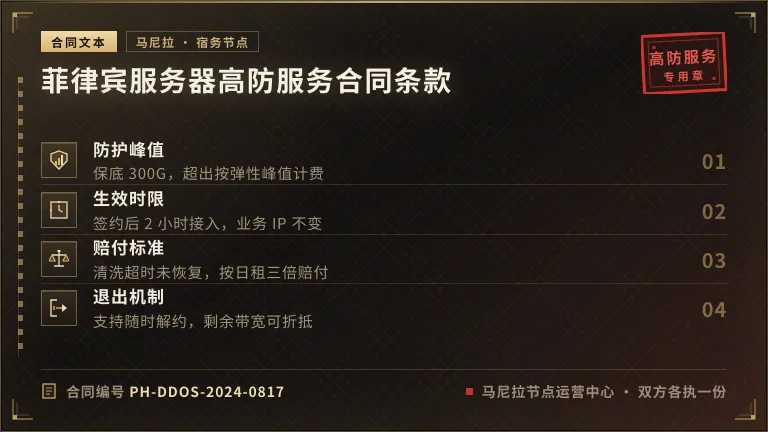
- 问机房要出口带宽余量的截图,拿不出来的多半是转卖别家防御。
- 合同里写清防御G数独占还是共享,共享的挨打时得跟别人抢救命量。
- 清洗的错杀率有没有人复核要问死,喊百分百干净的都在骗人。
- 换IP每月免费次数确认好,有的收300一次,被打一次换一次等于放血。
菲律宾服务器被攻击怎么办:运维常吼4问
一问:IP已经换过,为何3天又被打?
老IP在DNS历史和接口回包里漏过底,攻击者照着库找。换IP后先把DNS TTL改到5分钟,源站只接清洗集群的回源请求,不然换了等于没换。
二问:30G防御够不够用?
看你业务峰值出带宽。日常出200M,30G是150倍余量,够。日常出已经2G,从60G起谈,防御余量低于10倍等于送头。
三问:CC靠限频能拦住吗?
限频拦得住一半傻刷的假人,拦不住带真Cookie、换住宅IP的那批。下单页和登录页加人机验证和接口签名,花费比开全量防御低一半。
四问:被打之后要不要报案?
先留3样东西:攻击时间段抓包、机房流量图、损失账单。菲律宾机房配合源头取证时,这3样决定能不能立案。
作者简介
老周,IDC行当12年,驻马尼拉和宿务机房看机器7年,专收拾东南亚机房挨打后的残局,平日在技术群晒防御月账和抓包记录。
机器被打又摸不清量级?把机房流量图和被打时间段发我们,十分钟算清该留多少余量、每月账大概多少,值不值得换机房直说,不绕弯子。