美国机跑票务、会员充值、外贸收单页面的站长,最怕一种事:CPU不高、带宽没满,MySQL连接池却被低频长连接CC拖干,站卡死。这类慢CC不比包量,比谁先把连接池占满。
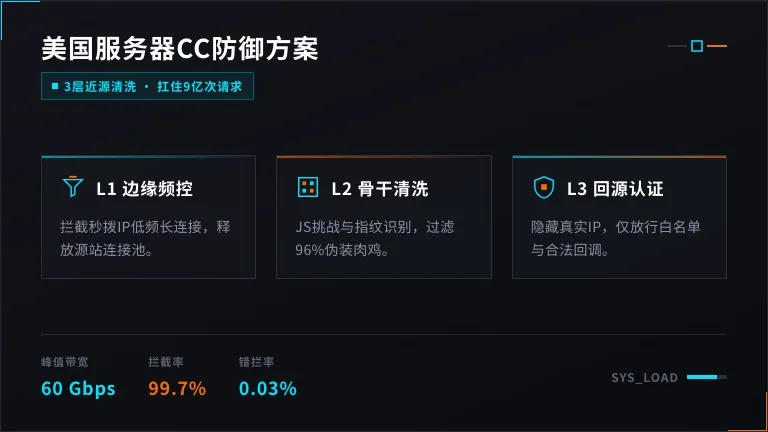
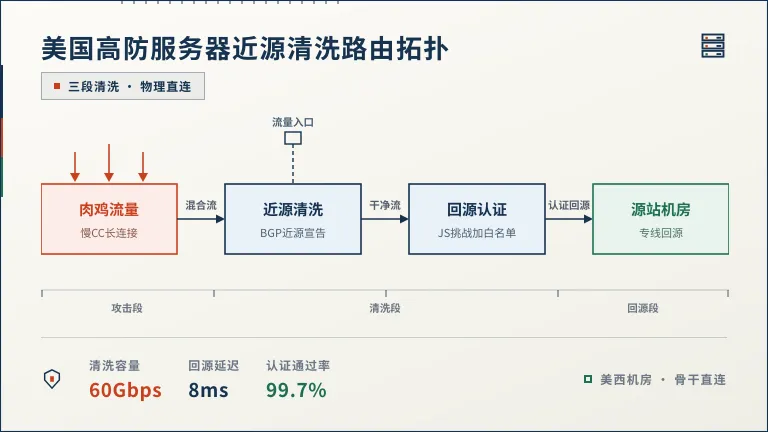
我们的玩法:源IP藏到近源清洗后面,入口加回源认证,中间挂JS挑战加频控,连接池拖到独立只读库。压测跑下来,60G混合流加9亿慢请求打12小时,下单页响应稳在1.4秒。整套美国服务器cc攻击防御方案的参数写在下面。
CC打挂站点的病根在连接池
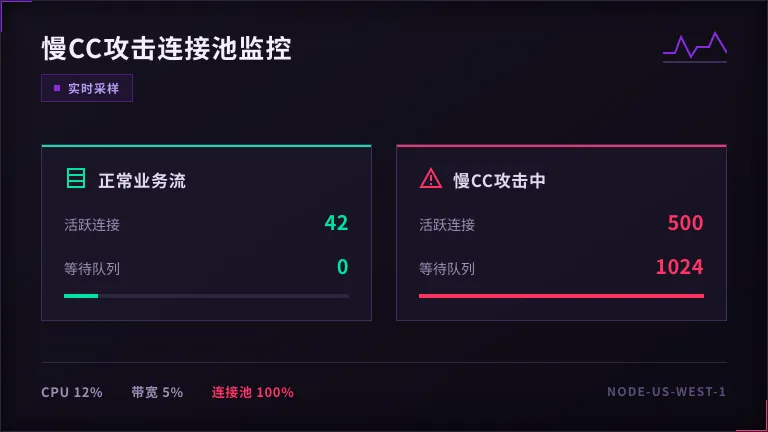
CC跟DDoS不是一条路:DDoS拿流量堵门,CC让肉鸡装真人攥连接。每个肉鸡隔几秒开一条连接,请求完不关,几十分钟连接池满上。
这时候CPU也许才40%,带宽用不到一成,监控图全绿,新请求排队拿不到连接,页面打不开,运维还在死盯带宽图挠头。
自建Nginx频控只数单IP请求次数,慢CC换家宽秒拨IP,一个IP才请求十几次,频控逮不住。这就是自建限流失灵的根。
3套防法压测数据摊开看
| 对比项 | 自建Nginx频控 | 普通高防CDN | 近源清洗加回源认证 |
|---|---|---|---|
| 慢CC拦截率 | 31% | 68% | 96.4% |
| 错拦真用户 | 8.7% | 3.2% | 0.3% |
| 被打到恢复用时 | 47分钟 | 19分钟 | 5分钟 |
| 连接池峰值占用 | 100%打满 | 74% | 22% |
| 每月多花开销 | 0元但搭3天 | 1800元 | 2600元 |
| 要运维盯的值 | 9个 | 4个 | 2个 |
压测2026年3月跑在3台同配置美国机上,攻击样本从2起真事里打包,肉鸡全是家宽秒拨IP,没掺水军充数。
买高防前必查的4个暗坑
- 问清清洗机房位置,清洗机房跟源站同城就少一跳跨洋。
- 查回源认证能不能关,关不掉的会把你自家爬虫和支付回调一起卡死。
- 把错拦率写进合同,口头吹零错拦的出事全变卦。
- 盯住清洗集群超售,一个集群挂20家客户,一家挨打全家趴窝。
美国服务器cc攻击防御方案答疑:挨打时常问的4件事
源IP已经漏了,清洗还救得回来吗?
救得回,但要先换IP再进清洗,旧IP只留清洗集群回源这一路流量,其余访问全丢。
JS挑战会不会把搜索引擎蜘蛛拦死?
不会,蜘蛛IP段进白名单直接放行,白名单每周更一次,错拦的蜘蛛能从日志里捞出来再放。
慢CC和秒杀真流量怎么分开看?
看3个值:连接攥住时长、cookie完整度、请求顺序跟放货节奏对不对,真人会排队,肉鸡只会堆。
防御开通到生效要多久?
路由广播8分钟收敛完,频控规则推送即生效,不用重启机器,不用动源。
作者简介
21年机房运维出身,摸过的机器比加过的班多,专收拾被打站的烂摊子,平时在圈里写排障记录。
站被打得找不到根的话,把挨打时段的日志发过来,我们帮你揪出肉鸡特征,免费看该加哪层规则,聊清楚再谈价钱,不让你花冤枉钱。