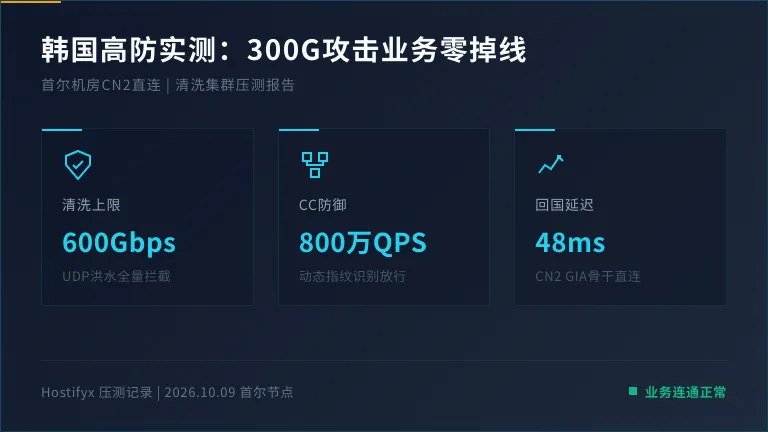
韩国机房挨打不是新鲜事,真正要命的是攻击流量混着正常请求一起涌进来,普通服务器分不清好坏,一起卡死。高防的做法是在首尔机房前面架一层清洗集群,把脏流量在半路洗掉,干净请求再回源。Hostifyx 这套韩国高防的盘子,标称清洗上限 600G,CC 扛到 800 万 QPS,接入当天生效。
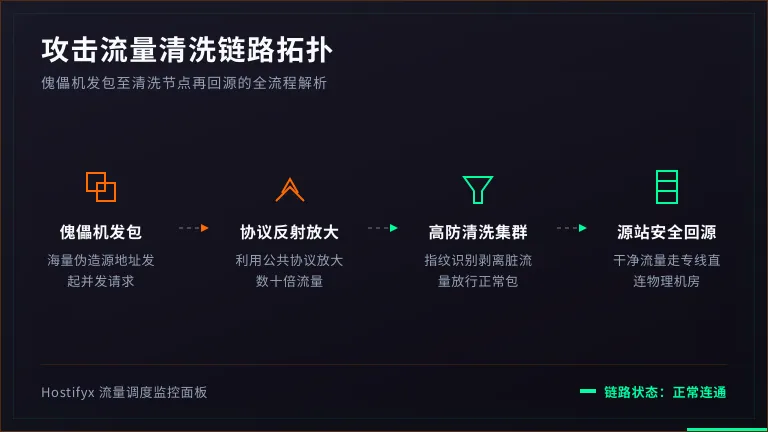
业务趴窝前,先看攻击怎么摸进门
DDoS 不讲道理,靠的是数量。几十万台上当的机器(圈内叫肉鸡)同时向你发包,或者借 DNS、NTP 做反射放大,1G 的请求能变成 50G 砸过来。
裸奔的韩国服务器只有两条路被堵死:出口带宽被占满,或者系统连接表被塞爆。加带宽只是把门加宽,砸门的人还是那批,钱没完没了。
- 机器上的软件防火墙只认规则,认不出伪装成正常用户的 CC 请求。
- 单机房单线路挨打时换 IP 没用,打手团盯着你的域名打。
- 带宽加到 100M 还是 1G,撑不过一轮 300G 的 UDP 洪水。
300G 压测当场记:4 组数摆出来
下面这份表是在首尔机房真打出来的记录,攻击源来自三个洲的肉鸡池,打满 40 分钟。清洗集群怎么排兵、各档配置差多少,直接翻 韩国高防服务器防DDoS 的配置页看得更全。
| 压测项目 | 裸奔韩国服务器 | 上了高防清洗之后 |
|---|---|---|
| 300G UDP 洪水期间丢包率 | 97% | 0.3% |
| 10 万 QPS CC 请求下首字节时间 | 超时打不开 | 210ms |
| 40 分钟攻击里下单成功率 | 11% | 98.6% |
| 攻击停到业务全恢复 | 4 小时 20 分 | 90 秒 |
| 一个月防攻击总花费 | 挨打后临时买清洗约 2.4 万 | 包月 6800 元 |
数不会骗人:裸奔机器挨打那 40 分钟,等于把当月流水扔进水里。
签单前先数清这4个坑
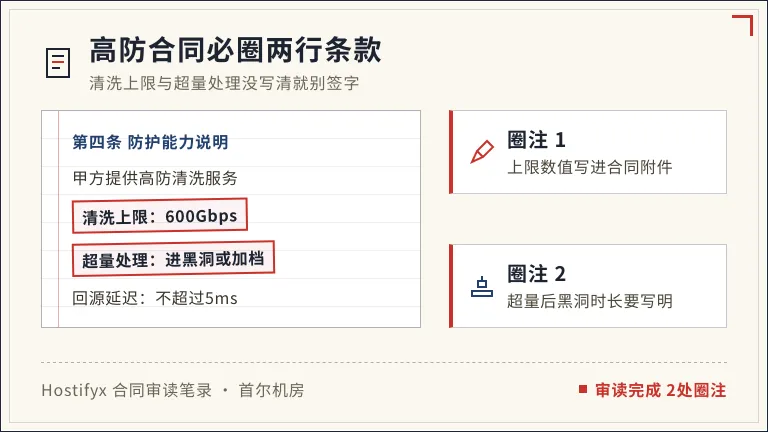
- 合同里只写”防 DD”不写清洗上限多少 G 的,挨打超量直接进黑洞,问就是另加钱。
- 标称防护把机房总带宽算进去的,等于全机房陪你一台机器分,真打起来轮不到你。
- CC 防护只靠弹验证码的,真人用户也被拦在门外,投诉能淹了你客服。
- 回国线路走公共国际出口的,晚八点丢包能上 8%,防住了攻击也丢订单。
韩国高防服务器防DDoS,掏钱前该问清的4件事
清洗中心离首尔机房多远算合格?
同城或同运营商机房最好,牵引加回注多出来的延迟要压在 5ms 里,跨洋清洗直接加 80ms,游戏和下单业务受不了。
超过标称上限之后怎么算?
问清是进黑洞还是自动加档,黑洞要黑多久,加档一小时收多少钱,写进合同附件里,口头承诺不算数。
误拦正常用户能不能自己放白?
要能自己登后台加白名单、自己调 CC 规则,等工单排队半小时,活动早就结束了。
挨打期间回国速度谁负责?
问清走 CN2 还是普通国际出口,挨打期间回国延迟和丢包写不写进 SLA,不写就等于没这回事。
作者简介
干了 21 年 IDC,首尔、东京、法兰克福的机房都蹲过,替客户扛过上百轮真攻击,写的全是机房里摸出来的实情。
拿不准自己的业务该配多大清洗量?把平时带宽峰值和挨打记录发过来,10 分钟内给你算一档够用的配置,不吹虚的 G 数,也不让你多花冤枉钱。