日本机房被DDoS打、IP被运营商拉黑洞、整站打不开,是运营日本方向业务最闹心的日常。日本高防服务器的流量清洗把清洗中心放在机房入口前面,脏流量在门口就被丢干净,干净流量回注源站,扛量100G起步,接管按秒算,正常请求附加延迟压在5ms内。
黑洞封IP才是业务停摆真凶
很多人以为挨打等于带宽不够,想错了。攻击量一过机房入口上限,上游运营商会把你这个IP拉进黑洞,保住同机房其他用户,你的机器还活着,外面却谁也访问不到。
源站加带宽是拿钱打水漂,攻击量永远比你租到的带宽大。机器上装iptables和nginx限速,10Gbps级别CPU先烧穿,load average爆表,机器自己先重启。
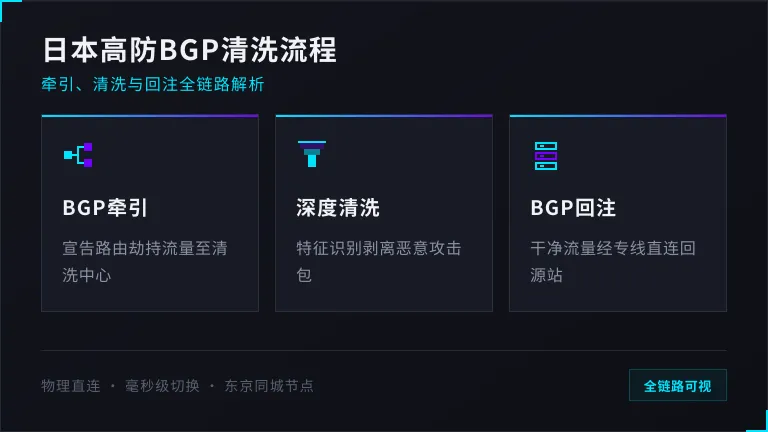
真解法是换路径:BGP宣告把整段流量牵去清洗中心,协议和行为特征检查把SYN flood、UDP反射包一条条挑出来丢掉,干净流量走回注线路送回源站。这套日本高防服务器流量清洗路子把清洗中心放在东京机房同城,来回多不到2ms。
日本高防服务器流量清洗压测数据
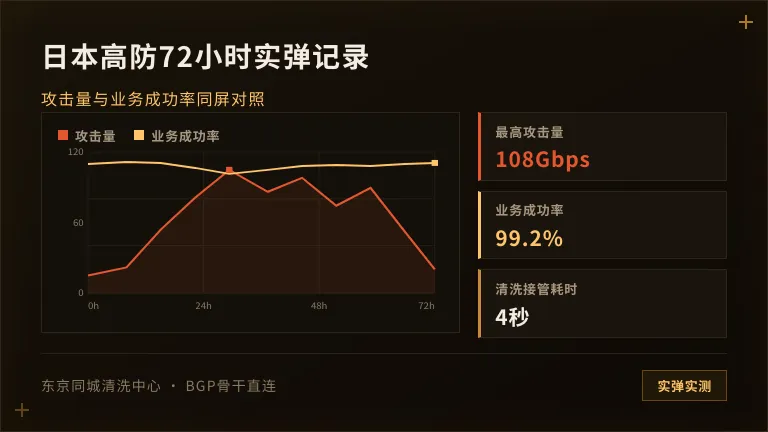
今年5月我们把3套配置摆在一起打了72小时,攻击脚本和肉鸡资源同一批,数据如下,自取。
| 对比项 | 裸奔日本服务器 | 日本服务器+软件防 | 清洗前置(东京清洗中心) |
|---|---|---|---|
| 50Gbps UDP flood扛住时间 | 11分钟后被打挂 | 40分钟后系统自崩 | 全程在线,接管4秒 |
| CC 30万QPS下支付接口成功率 | 0%(入口已堵死) | 12% | 99.2% |
| 正常请求附加延迟 | 0ms(但常年不可达) | 0ms(但CPU常年90%+) | 2-5ms |
| 真实用户错拦率 | 谈不上(IP都在黑洞里) | 3.7% | 0.8% |
| 从开打到业务恢复 | 2小时(等黑洞解除) | 55分钟(重启加调参) | 4秒(机器自己切) |
| 月花费(16核64G口径) | ¥1800 | ¥1900(再加人力) | ¥4600 |
- 裸奔配置11分钟就被50G洪水打挂,IP在黑洞里躺了2小时。
- 软件防配置扛CC扛到40分钟,load average破三位数后自己崩。
- 清洗配置接管只花4秒,支付接口成功率全程没掉下99%。
签单前问清这4条内幕
- 宣传的100G是集群总池,让对方把单IP黑洞报警线白纸黑字写进合同,口头承诺不算。
- 只说机器自己切、又给不出秒数的,藏的是切换慢,要一份上月的切换日志再看。
- 压测时要求混真业务流量,盯住支付和登录接口成功率,错拦率就藏在这里。
- 清洗中心在东京还是拉去别处洗,回注延迟差几十毫秒,问清位置并要traceroute截图。
挨打之前你多半想问这几句
上了清洗之后正常用户会变卡吗?
平时附加延迟2-5ms,日本本地和回国出口都没感觉。只有切换那一瞬丢包一下,比黑洞躺2小时强太多。
CC混在真请求里也能洗干净吗?
能。行为特征检查加按接口限速,支付和登录接口单独配规则,再加一道人机验证当保险,肉鸡请求学不出真人的操作节奏。
已经被拉黑洞要等多久放出来?
普通日本机房30分钟到24小时,看运营商脾气。清洗前置的IP压根碰不到黑洞报警线,真超了合同量也能人工切换,分钟级放出。
正在挨打才换高防还来得及吗?
来得及。CNAME或者改DNS指向清洗集群,分钟级生效,救急切过不少回。但规则趁没挨打的时候写好,别等着火再调参。
作者简介
老周,机房里泡了21年,从北京亦庄搬服务器上架,到管海外高防集群,压测坚持自己打、数据手写,不信任何没抓包文件的宣传稿。
日本机房挨打没人管?把你的业务类型和上回攻击日志发过来,免费压一遍,看看黑洞报警线和错拦率到底什么水平。提工单或者加值班微信,10分钟内回,不催单,只对数据。